Надежный пароль: как создать и не забыть ключ к цифровой безопасности
В цифровую эпоху защита личных данных при помощи надежных паролей приобретает ключевое значение. Эксперт по кибербезопасности Николай Долгов рассказал, какие пароли категорически не стоит использовать.
Несмотря на развитие технологий, пароли остаются наиболее уязвимым звеном в системе цифровой безопасности.
«Проблема не в отсутствии осведомленности о киберугрозах, — поясняет Долгов. — Пользователи часто вынуждены держать в голове десятки различных учетных данных. Утомленные постоянными требованиями к сложности паролей, они выбирают наиболее простые и легко запоминающиеся комбинации. Именно по этой причине в базах данных утечек регулярно встречаются одни и те же варианты: "123456", "password", "admin", "qwerty", а также личные данные, такие как даты рождения, имена детей, клички питомцев и элементарные последовательности, например, "qwerty123"».
По словам специалиста, не редкость и так называемые «шуточные» пароли, когда пользователи используют комбинации вроде "neznayu", "parol", "zabylparol" или "ya_admin".
«Это кажется забавным лишь до тех пор, пока такой пароль не приводит к взлому электронной почты, корпоративного портала или личного кабинета, — предупреждает Долгов. — Для злоумышленников пароль — это прямая дорога к доступу в ИТ-инфраструктуру. Простой, повторяющийся или уже скомпрометированный пароль становится по сути готовым ключом к чужим данным».
Ключевая ошибка многих пользователей заключается не только в выборе слабого пароля, но и в его многократном использовании для различных онлайн-сервисов. Представьте: пользователь регистрируется на малоизвестном сайте, используя те же учетные данные, что и для своей электронной почты. Спустя время база данных этого сайта утекает в интернет. Киберпреступники автоматически проверяют эти пары «логин — пароль» на популярных платформах: в почтовых службах, интернет-магазинах, банковских системах, социальных сетях и корпоративных ресурсах. Этот метод известен как credential stuffing — массовая подстановка украденных учетных данных. В таком случае даже изначально «сложный» пароль теряет свою надежность.
«Надежный пароль должен быть не столько "хитроумным", сколько длинным, уникальным и непредсказуемым, — советует специалист. — Старый метод, когда предлагалось заменять буквы, например "а" на "@" или "о" на "0", уже не обеспечивает достаточного уровня защиты. Комбинация типа "P@ssw0rd123" лишь кажется сложной, но для современных алгоритмов подбора паролей она является шаблонной и легко взламываемой. Гораздо эффективнее использовать длинные фразы, состоящие из нескольких случайных, несвязанных между собой слов. Избегайте фраз, имеющих личную привязку, например, "мойкотбарсик". Лучше выбрать случайную, легко запоминающуюся, но при этом трудноугадываемую последовательность слов».
Для критически важных сервисов пароль должен быть абсолютно уникальным. Рекомендуемая минимальная длина составляет 12–14 символов.
Возникает логичный вопрос: как запомнить такое количество паролей? Ответ прост: не пытайтесь держать их все в памяти. Это практически невыполнимо и неизбежно ведет к повторному использованию одних и тех же комбинаций. Оптимальное решение — применение менеджера паролей. Этот инструмент безопасно хранит уникальные пароли для всех ваших сервисов, помогает генерировать сложные комбинации и значительно уменьшает риск их повторного использования. Вам потребуется запомнить лишь один по-настоящему надежный мастер-пароль и дополнительно защитить сам менеджер с помощью двухфакторной аутентификации.
Однако к выбору менеджера паролей следует подходить ответственно. Отдавайте предпочтение проверенным и хорошо зарекомендовавшим себя решениям, обязательно активируйте функцию резервного восстановления доступа и никогда не сохраняйте мастер-пароль в обычных заметках на телефоне.
Пять ключевых правил надежной защиты
- Уникальность. Один сервис — один пароль. Категорически запрещается использовать один и тот же пароль для различных сервисов, особенно для электронной почты, банковских приложений, маркетплейсов и рабочих систем;
- Длина. Пароль должен быть длинным. Зачастую длина играет более важную роль, чем наличие специальных символов;
- Отсутствие личной информации. Избегайте использования личных данных: даты рождения, имена, клички питомцев, номера автомобилей или названия любимых команд легко вычислить или найти в открытых источниках;
- Двухфакторная аутентификация. Всегда включайте двухфакторную аутентификацию (2ФА). Даже в случае компрометации пароля второй фактор станет серьезным препятствием для злоумышленников;
- Менеджер паролей. Используйте менеджер паролей. Это не свидетельствует о плохой памяти, а является стандартом современной цифровой безопасности.
Важно осознавать, что идеального, абсолютно неуязвимого пароля не существует. Действительно надежная защита формируется не за счет одного «секретного слова», а благодаря комплексной системе мер: уникальные пароли, использование менеджера паролей, двухфакторная аутентификация, регулярный мониторинг утечек данных и осторожное отношение к подозрительным ссылкам.
Свежие материалы — Новости России
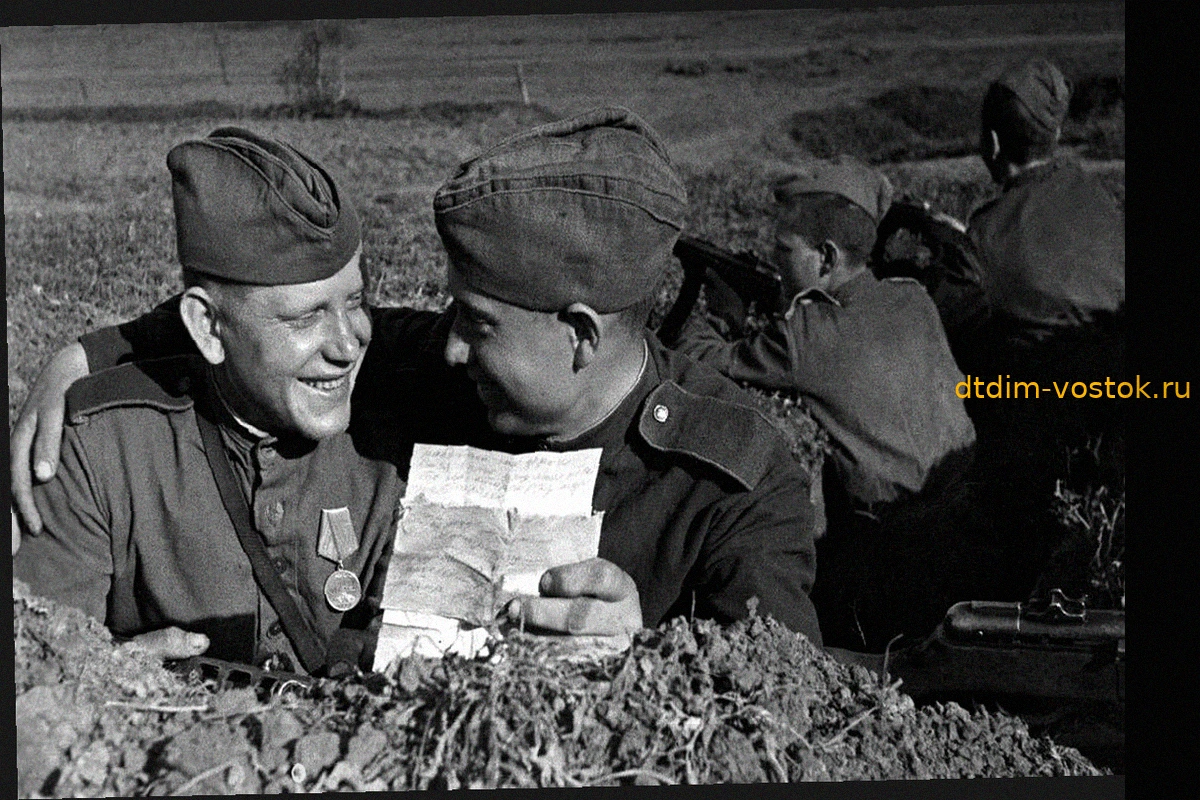
Судьба человека: Какие тайны хранят фронтовые открытки и письма
Дмитрий Панкратов, внук Василия Мочалова, ополченца 13-й дивизии народного ополчения Ростокинского района Москвы, на протяжении трех десятилетий занимается сбором почтовых документов периода Великой Отечественной войны. Его коллекция насчитывает около 5 тысяч разнообразных артефактов: конверты,
На Бали кремировали россиянку, скончавшуюся от отравления алкоголем
Тело российской туристки Анны Коростылевой, скончавшейся после отравления местным вином на индонезийском острове Бали, было кремировано 6 июля. Задолженность перед медицинским учреждением, где проходила лечение Анна, полностью погашена. В настоящее время оформляются необходимые документы дл
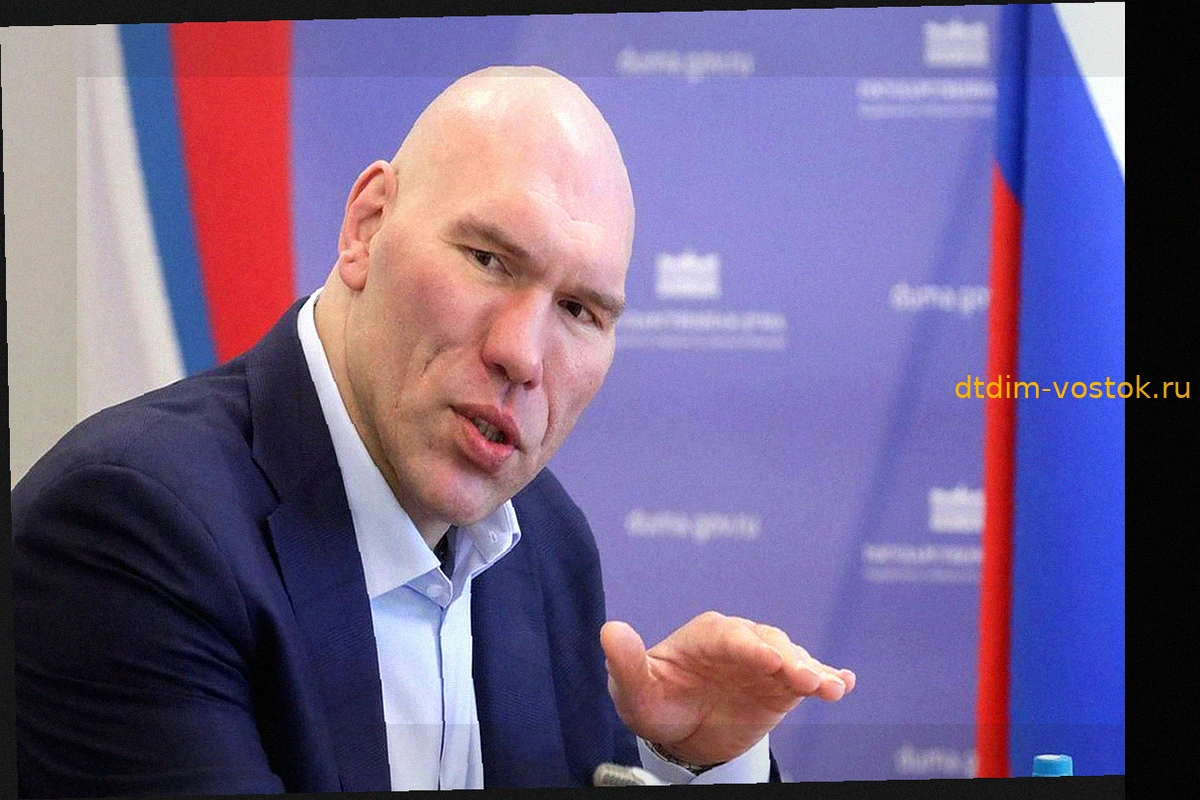
МОК снял ограничения с российских спортсменов: Валуев призывает к осторожности, Тарасова выражает радость
Международный олимпийский комитет (МОК) временно приостановил действие ограничений в отношении Олимпийского комитета России и рекомендовал полностью отменить все запреты, ранее введенные для российских спортсменов. Это решение вызвало неоднозначную реакцию в российском спортивном сообществе.
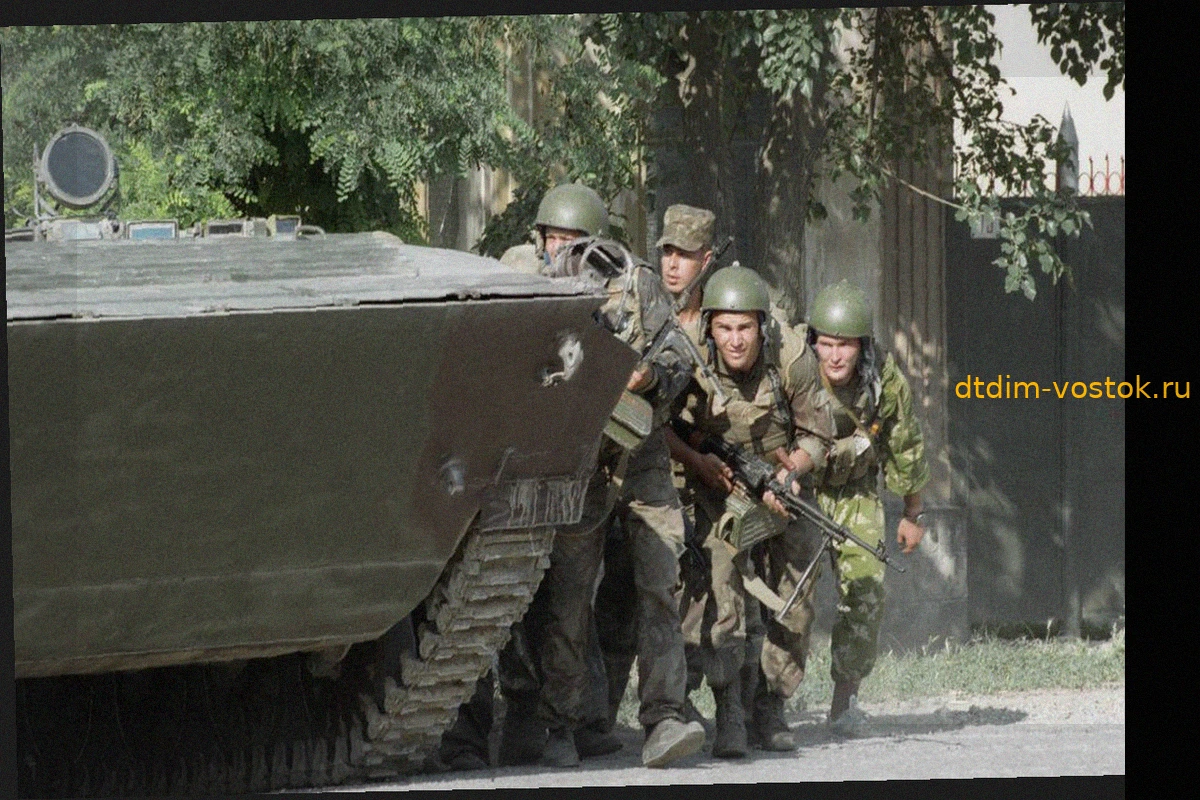
Защитники Родины: Предложено учредить День спецназа органов безопасности 5 июля
Межрегиональная общественная организация ветеранов подразделений специального назначения «Единство» выступила с инициативой учреждения новой памятной даты: 5 июля — День спецназа органов безопасности России. Эта дата призвана увековечить создание Особой группы при НКВД СССР, сформированной 85
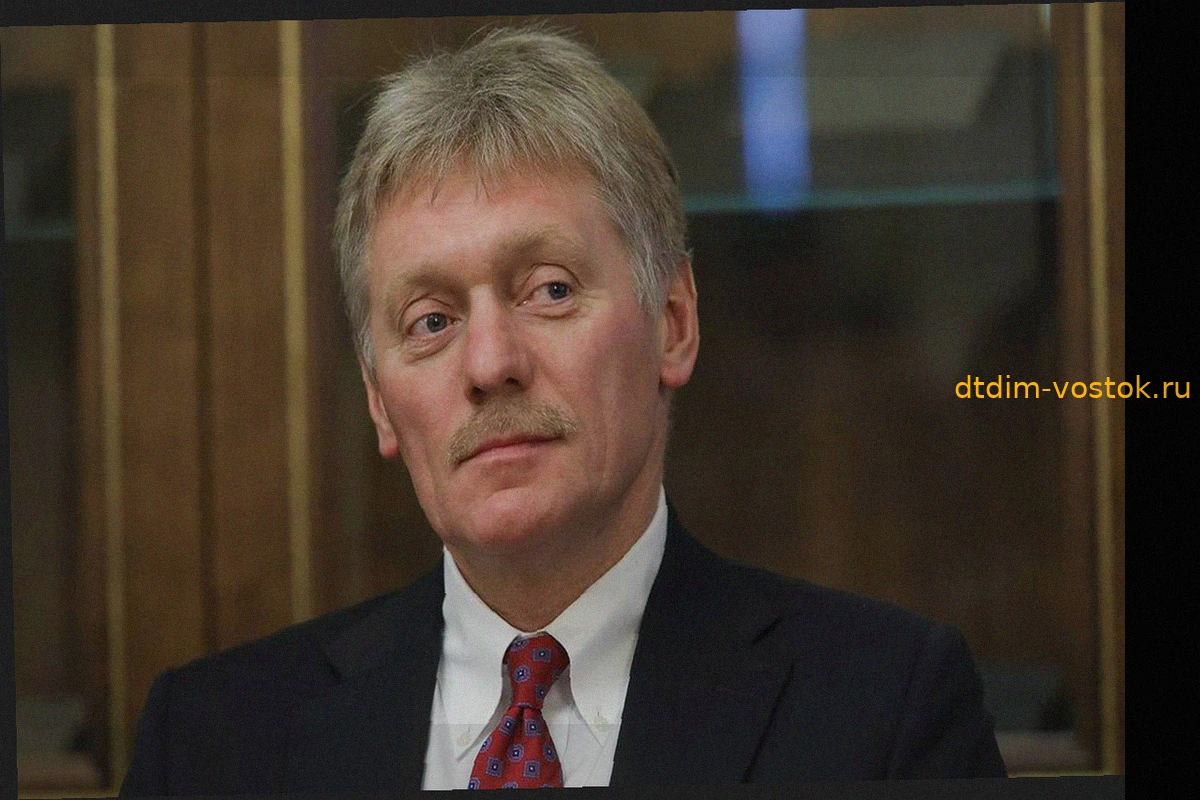
Дмитрий Песков: Родители учили меня надеяться на лучшее, но готовиться к худшему
Дмитрий Песков, пресс-секретарь президента России, в интервью швейцарскому изданию Die Weltwoche поделился размышлениями о грядущих глобальных изменениях и текущем этапе развития человечества. Отвечая на вопрос о перспективах ближайших лет — станет ли мир более благоприятным по сравнению с посл
Швеция осудила решение МОК снять санкции с российских спортсменов
Шведский олимпийский комитет (SOC) выразил глубокое недовольство решением Международного олимпийского комитета (МОК) отменить ранее введенные ограничения в отношении российских спортсменов. Заявление о критике было сделано во вторник, 7 июля. Позиция шведской организации остаётся неизменной